 zekayapar
Bir görselde yapay zekâ izi yoksa gerçek mi? İçerik Kimlik Bilgileri neyi kanıtlar?
İmzalı bir görselin anlattığı olay doğru olmayabilir. C2PA ve İçerik Kimlik Bilgileri belgelerinden köken kaydını, imzayı ve doğruluk sınırını ayırıyorum.
Bu yazıda incelenenler
- C2PA Explainer ve teknik şartname 2.3
- Content Credentials uygulama rehberi ve FAQ
- Kaynak kontrolü: 18 Kasım 2026
Yöntem ve kapsam
- Resmî belgelere dayalı kaynaklı rehber
- Görsel yükleme veya dedektör testi yapılmadı
- Şema ve senaryolar açıklama amaçlı
Bir görselde yapay zekâ kaydı bulunmaması onun gerçek olduğunu kanıtlamaz. İmzalı bir köken kaydı da sahnenin doğruluğuna garanti vermez. Bu iki sınırı resmî C2PA belgeleriyle ayırıyorum.
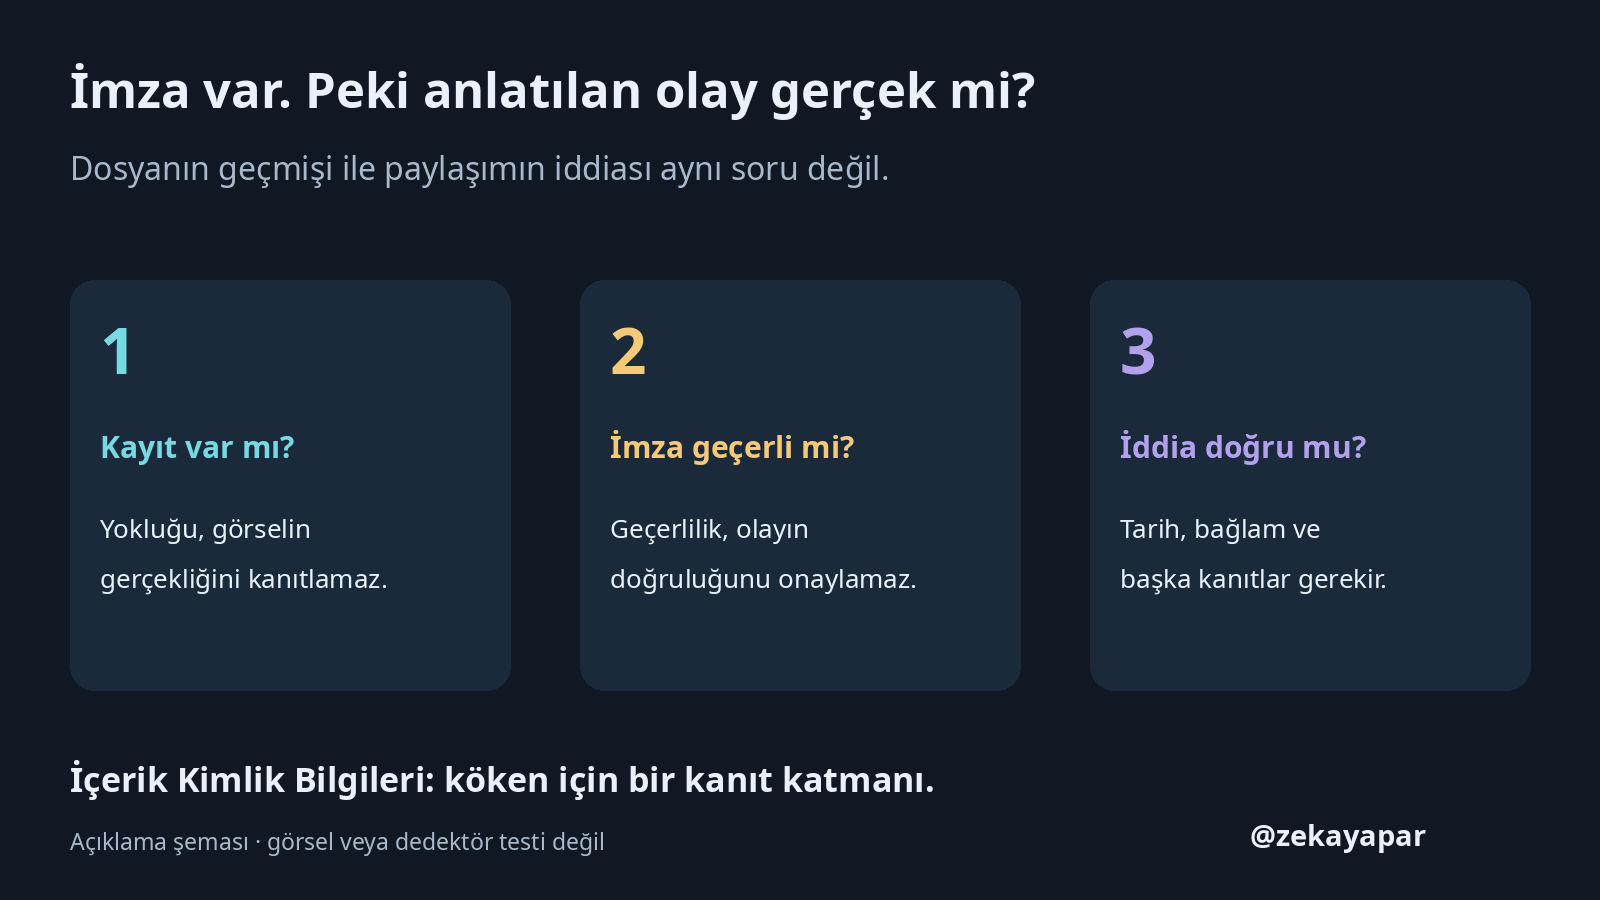
Kısa cevap: Hayır; kayıt yokluğu, gerçeklik belgesi değil
Bir görselde yapay zekâ kullanıldığına dair İçerik Kimlik Bilgileri bulunmaması, onun kamerayla çekildiğini kanıtlamaz. Aynı şekilde, bu bilgilerin bulunması da gösterilen olayın gerçekten yaşandığına garanti vermez. C2PA’nın açıklaması iki sınırı da açıkça koyuyor: köken kaydı eklemek isteğe bağlı; köken bilgisi tek başına içeriğin doğru veya olgusal olduğunu söyleyemez.[1]
Burada iki ayrı soru var: “Bu dosyanın kayıtlı geçmişi ne?” ve “Bu fotoğrafla anlatılan hikâye doğru mu?” İçerik Kimlik Bilgileri ilk soruya yardımcı olur. İkinci soru için kaynağı, bağlamı ve başka kanıtları ayrıca değerlendirmek gerekir.[1] Bir rozetin bütün bu işi bizim yerimize yapmasını beklememek, bu rehberin çıkış noktası.
Dosyanın geçmişi, dünyanın gerçeği değildir
C2PA, dijital içeriğin kökenini ve geçmişini kaydetmek için açık bir standart geliştiriyor. Content Credentials, burada İçerik Kimlik Bilgileri dediğim kayıt yapısının adı. Teknik belgede buna “manifest” deniyor. Bu yapı; oluşturma, düzenleme, kullanılan araç veya yapay zekâ kullanımı hakkında beyanlar taşıyabiliyor. Her kayıtta bütün bu alanların bulunması gerekmiyor.[1]
Bunu, dosyaya iliştirilmiş imzalı bir geçmiş notu gibi düşünebiliriz. Ancak benzetmenin sınırı önemli: notun imzasını kontrol etmek, notta anlatılan dünyanın doğru olduğunu araştırmakla aynı şey değil. C2PA da sistemin yanlış bilgiye karşı tek başına çözüm olmadığını, doğrulama ve medya okuryazarlığını tamamladığını söylüyor.[1]
Temsili senaryo: Bir haber fotoğrafının köken kaydı geçerli olsun. Birisi bu fotoğrafı başka bir tarihteki olayın kanıtı diye paylaşsın. Dosyadaki imza doğru kalabilir; paylaşımın açıklaması yine de yanlış olabilir. Bu bir test sonucu değil, köken doğrulamasıyla haber doğrulamasının neden ayrı tutulması gerektiğini gösteren örnek.
“Geçerli” ve “güvenilir” ne demek?
Kriptografik doğrulama; imzayı, imzalı kayıtların bütünlüğünü ve kayıtla içerik arasındaki bağı denetler. Başarılı sonuç, doğrulanan kapsamda sonradan değişiklik saptanmadığına ilişkin teknik kanıt sağlar. “Dosyadaki her bilgi doğrudur” anlamına gelmez. Teknik şartname, bağlama yöntemlerinin dosyanın bazı bölümlerini kapsam dışında bırakabildiğini de belirtiyor; bu yüzden “tek bir bayt bile değişemez” genellemesi doğru değil.[1][2]
C2PA’nın uygulama rehberi, valid ile trusted ayrımını özellikle yapıyor: ilki kriptografik bütünlüğü, ikincisi buna ek olarak imzalayanın C2PA güven listesiyle ilişkilendirilmesini anlatıyor. Geçerli imza, tek başına o güven listesinde tanınmak demek değil. Buradaki trusted, görüntüdeki olayın veya paylaşımın açıklamasının doğru olduğunun onaylandığı anlamına gelmiyor.[4]
“İmzalayan kim?” sorusunda da acele etmeyin. Manifest, işlemleri yapan yazılımın veya donanımın anahtarıyla imzalanabiliyor. Bu nedenle imzayı, fotoğrafı çeken kişinin kimliğinin otomatik doğrulanması gibi okumayın. İnsan veya kuruluş kimliğini ayrıca ilişkilendiren uzantılar bulunabiliyor; temel köken kaydı böyle bir kimliği zorunlu kılmıyor.[1] Bir araç adına güvenmekle, görseli paylaşan hesabın anlattığına güvenmek ayrı kararlar.
Bilgi neden kaybolabilir?
İçerik Kimlik Bilgileri dosyanın içine gömülebiliyor, fakat dosyadan ayrılması da mümkün. Ekran görüntüsü almak veya metadata’yı kaldıran bir araçla yeniden dışa aktarmak gömülü kaydı kaybettirebilir. C2PA’nın pratik rehberi bu nedenle özgün dışa aktarılmış dosyayla çalışmayı öneriyor.[3][4] Dolayısıyla yalnızca elinize ulaşan kopyaya bakarak dosyanın bütün geçmişi hakkında kesin hüküm vermeyin.
Buradan “Ekran görüntüsü alınırsa bütün izler mutlaka silinir” sonucu da çıkmıyor. Görünmez filigran veya içerik parmak izi gibi yöntemler, ayrılmış köken kaydının yeniden bulunmasına yardımcı olabiliyor. Ancak bunlar her görselde var değilmiş gibi ihtiyatlı düşünmek gerekir: rehber, filigranların kaldırılabildiğini ve parmak izi eşleştirmesinin kesin değil olasılıksal olduğunu belirtiyor.[3][4]
Temsili senaryo: Aynı görselin özgün dosyasında kayıt bulunurken ekran görüntüsünde bulunmadığını düşünün. İkinci dosya için söyleyebileceğiniz şey, o kopyada kayıt bulunamadığıdır. “Yapay zekâ kullanılmamış” veya “görsel kesin sahte” demek, elinizdeki bulgunun ötesine geçer.
Pratik kontrol: Rozetten sonra neye bakmalı?
- Mümkünse özgün dosyayı isteyin. Ekran görüntüsü yerine ilk dışa aktarılmış kopyayla başlayın. Bu, gömülü kaydın korunması bakımından daha anlamlı bir başlangıçtır.[4] Gönderenin açıklamasını da dosyadan ayrı not edin.
- Kaydı destekleyen bir doğrulayıcıyla inceleyin. Content Credentials Verify bağlantısı bir başlangıç noktası. C2PA rehberi, yönlendirildiği doğrulama aracını dosya yükleyip kayıtları incelemek için öneriyor.[4][5] Hassas bir dosyayı çevrimiçi hizmete göndermeden önce gizlilik koşullarını incelemenizi öneririm.
- Üç soruyu ayırın. Kayıt bulundu mu, kriptografik olarak geçerli mi, imzalayan tanınıyor mu? Rehberin ayırdığı bu durumları tek bir “gerçek” etiketine sıkıştırmayın.[4] Sonucun tam ifadesini kaydedin.
- Yalnızca rozetle yetinmeyin. Sunulan imzalayan, araç, zaman ve yapay zekâyla oluşturma veya düzenleme bilgilerini okuyun. Rehberin kontrol önerisi de bunları kapsıyor.[4] Kayıtta yazmayan bir işlemin hiç yapılmadığını varsaymayın; köken geçmişi eksik kalabiliyor.[1]
- Paylaşımın iddiasını ayrıca araştırın. Önerim, ilk yayını aramak, tersine görsel aramayla eski kullanımlara bakmak ve olayın tarihini başka kaynaklarla karşılaştırmak. Bunlar imza kontrolünün yerine değil, yanına konulacak adımlar.
Sınır: Sonucu olduğundan büyük okumamak
En kullanışlı sonuç bazen “Bilmiyorum”dur. Kayıt bulunamadıysa nedenini yalnızca bu sonuçtan çıkaramazsınız. Kayıt geçerliyse de geçmişin eksiksizliğini veya sahnenin doğruluğunu otomatik kabul edemezsiniz.[1] Benim önerdiğim okuma şu: İçerik Kimlik Bilgileri, güven kararına eklenebilen denetlenebilir bir katmandır; kararın tamamı değil.
Bu rehber, C2PA’nın resmî açıklamaları ve 2.3 sürümlü teknik belgelerine dayanır; 2.3’ün en güncel sürüm olduğu iddia edilmez. Örnekler temsilidir; herhangi bir görsel yüklenip test edilmedi. Verify aracının güncel arayüzü de bu rehber için denenmedi.
Kaynaklar
- C2PA and Content Credentials Explainer, 2.3 — özellikle 2, 6 ve 7. bölümler.
- C2PA Technical Specification, 2.3 — özellikle 9.2.6: içerik bağı ve kapsam dışında bırakılan bölümler.
- C2PA FAQ — metadata’nın ayrılması ve dayanıklı kayıtlar.
- Content Credentials: Deployment Guidance — 8 Temmuz 2026 tarihli rehber; özellikle 5.3, 5.4 ve ek bölüm.
- Content Credentials Verify — doğrulama aracı bağlantısı; güncel arayüzün işleyişi bu yazı için test edilmedi.